Domain hängelider.de kaufen?
Wir ziehen mit dem Projekt
hängelider.de um.
Sind Sie am Kauf der Domain
hängelider.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hängelider.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
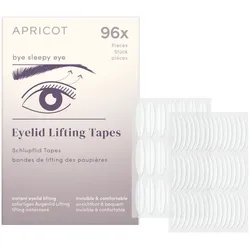
APRICOT Schlupflider TapesDas Sofort-Lifting gegen Schlupflider – ganz ohne OP! Diese innovativen Eyelid Tapes heben das Lid sanft an und sorgen für einen wachen, frischen Blick. Die ultradünnen, transparenten Tapes passen sich der Haut an und sind unter Make-up nahezu unsichtbar. Dank hautfreundlichem, hypoallergenem Material bieten sie den ganzen Tag über angenehmen Tragekomfort. Für einen natürlichen Lifting-Effekt in Sekunden! hebt das Augenlid sanft an sorgt für einen wachen, frischen Blick ultradünn, transparent und überschminkbar hypoallergen und hautfreundlich angenehmer Tragekomfort den ganzen Tag PETA zertifiziert: vegan und tierversuchsfrei13,45 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Remescar Schlupflider 8 MLProdukteigenschaften: Remescar Sofort-Creme gegen Schlupflider Remescar Schlupflider hebt Schlupflider sofort. Das Ergebnis ist bis zu zehn Stunden lang sichtbar. Diese Creme gegen Schlupflider ist einzigartig in ihrer Art: sofortiges Ergebnis bereits nach nur einer Anwendung. Schlupflider treten häufig mit zunehmendem Alter auf: Die Haut verliert an Geschmeidigkeit und beginnt zu erschlaffen. Die zarte Haut um die Augen herum ist davon besonders betroffen. Schlupflider können Sie älter erscheinen lassen und den Eindruck von Müdigkeit erwecken. Mit der Sagging Eyelids-Creme von Remescar können Sie jederzeit das Erscheinungsbild von Schlupflidern reduzieren. Remescar Sagging Eyelids ist eine wirkungsvolle Creme, die hilft, Schlupflider mit nur einer Anwendung pro Tag zu reduzieren. Die Ergebnisse sind schon einige Minuten nach dem Auftragen des Produkts sichtbar. Diese Wirkung hält bis zu 10 Stunden an. Morgenroutine zur Straffung erschlaffter Augenlider: 1. Reinigung: Reinigen des Gesichts mit Mizellenwasser. Das erste Produkt, das Sie morgens brauchen, ist Mizellenwasser. Mizellenwasser 3-in-1 sorgt dafür, dass Rückstände von Nachtcremes und andere Unreinheiten entfernt werden. So können Sie mit einer sauberen, gereinigten Haut beginnen und Ihre Poren werden nicht durch Schmutzrückstände verstopft. 2. Aktivieren Sie: Die empfindliche Augenpartie hat besondere Bedürfnisse. Da die Haut um die Augen im Vergleich zu anderen Gesichtspartien viel dünner ist, empfiehlt es sich, eine Augencreme zu verwenden, die speziell für die empfindliche Augenpartie entwickelt wurde. 3. Sofortige Behandlung: Die Haut ist bereit für das Sofortprodukt. Durch die Befolgung dieser vorherigen Schritte wird die Haut intensiv gepflegt, um die besten Ergebnisse mit den Remescar Sofortprodukten zur Straffung von Schlupflidern nach nur einer Anwendung zu erzielen. Quelle: remescar.com Stand: 09/202531,86 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wer macht Lidstraffung?
Die Lidstraffung wird in der Regel von plastischen Chirurgen durchgeführt, die auf ästhetische Eingriffe im Gesicht spezialisiert sind. Diese Chirurgen haben eine spezielle Ausbildung und Erfahrung in der Durchführung von Lidstraffungen. Es ist wichtig, einen qualifizierten und erfahrenen Chirurgen zu wählen, um sicherzustellen, dass der Eingriff erfolgreich und sicher durchgeführt wird. Vor der Operation sollte ein ausführliches Beratungsgespräch mit dem Chirurgen stattfinden, um die individuellen Bedürfnisse und Erwartungen des Patienten zu besprechen. Es ist ratsam, sich vorab über die Qualifikationen und Erfahrungen des Chirurgen zu informieren, um sicherzustellen, dass man in guten Händen ist. **
-
Ist eine Augenlidstraffung schmerzhaft?
Eine Augenlidstraffung kann während und nach dem Eingriff gewisse Schmerzen verursachen, die jedoch in der Regel gut kontrollierbar sind. Die meisten Patienten berichten von leichten bis mäßigen Beschwerden, die mit Schmerzmitteln behandelt werden können. Der Grad der Schmerzen hängt auch von individuellen Faktoren wie Schmerzempfindlichkeit und Heilungsprozess ab. Es ist wichtig, sich vor dem Eingriff mit dem behandelnden Arzt über mögliche Schmerzmanagement-Optionen zu beraten. **

"Wie lange dauert die Genesung nach einem Lidlifting?" "Welche Risiken und Komplikationen können bei einem Lidlifting auftreten?"
Die Genesung nach einem Lidlifting dauert in der Regel etwa 1-2 Wochen. Zu den Risiken und Komplikationen zählen Infektionen, Blutergüsse und vorübergehende Sehstörungen. Es besteht auch das Risiko von asymmetrischen Ergebnissen oder Narbenbildung. **
Wann Schlupflider operieren?
Schlupflider können operiert werden, wenn sie das Sichtfeld beeinträchtigen oder zu funktionellen Problemen wie trockenen Augen führen. Die Operation wird in der Regel durchgeführt, wenn konservative Behandlungsmethoden keine ausreichende Verbesserung bringen. Es ist wichtig, dass der Eingriff von einem erfahrenen Augenarzt durchgeführt wird, um mögliche Komplikationen zu minimieren. Vor der Operation sollten alle Risiken und möglichen Ergebnisse mit dem Arzt besprochen werden. In einigen Fällen kann die Operation auch aus ästhetischen Gründen durchgeführt werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
APRICOT Schlupflider TapesDas Sofort-Lifting gegen Schlupflider – ganz ohne OP! Diese innovativen Eyelid Tapes heben das Lid sanft an und sorgen für einen wachen, frischen Blick. Die ultradünnen, transparenten Tapes passen sich der Haut an und sind unter Make-up nahezu unsichtbar. Dank hautfreundlichem, hypoallergenem Material bieten sie den ganzen Tag über angenehmen Tragekomfort. Für einen natürlichen Lifting-Effekt in Sekunden! hebt das Augenlid sanft an sorgt für einen wachen, frischen Blick ultradünn, transparent und überschminkbar hypoallergen und hautfreundlich angenehmer Tragekomfort den ganzen Tag PETA zertifiziert: vegan und tierversuchsfrei13,45 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Remescar Schlupflider 8 MLProdukteigenschaften: Remescar Sofort-Creme gegen Schlupflider Remescar Schlupflider hebt Schlupflider sofort. Das Ergebnis ist bis zu zehn Stunden lang sichtbar. Diese Creme gegen Schlupflider ist einzigartig in ihrer Art: sofortiges Ergebnis bereits nach nur einer Anwendung. Schlupflider treten häufig mit zunehmendem Alter auf: Die Haut verliert an Geschmeidigkeit und beginnt zu erschlaffen. Die zarte Haut um die Augen herum ist davon besonders betroffen. Schlupflider können Sie älter erscheinen lassen und den Eindruck von Müdigkeit erwecken. Mit der Sagging Eyelids-Creme von Remescar können Sie jederzeit das Erscheinungsbild von Schlupflidern reduzieren. Remescar Sagging Eyelids ist eine wirkungsvolle Creme, die hilft, Schlupflider mit nur einer Anwendung pro Tag zu reduzieren. Die Ergebnisse sind schon einige Minuten nach dem Auftragen des Produkts sichtbar. Diese Wirkung hält bis zu 10 Stunden an. Morgenroutine zur Straffung erschlaffter Augenlider: 1. Reinigung: Reinigen des Gesichts mit Mizellenwasser. Das erste Produkt, das Sie morgens brauchen, ist Mizellenwasser. Mizellenwasser 3-in-1 sorgt dafür, dass Rückstände von Nachtcremes und andere Unreinheiten entfernt werden. So können Sie mit einer sauberen, gereinigten Haut beginnen und Ihre Poren werden nicht durch Schmutzrückstände verstopft. 2. Aktivieren Sie: Die empfindliche Augenpartie hat besondere Bedürfnisse. Da die Haut um die Augen im Vergleich zu anderen Gesichtspartien viel dünner ist, empfiehlt es sich, eine Augencreme zu verwenden, die speziell für die empfindliche Augenpartie entwickelt wurde. 3. Sofortige Behandlung: Die Haut ist bereit für das Sofortprodukt. Durch die Befolgung dieser vorherigen Schritte wird die Haut intensiv gepflegt, um die besten Ergebnisse mit den Remescar Sofortprodukten zur Straffung von Schlupflidern nach nur einer Anwendung zu erzielen. Quelle: remescar.com Stand: 09/202531,86 €*Versand: 4,70 €Sichere Weiterleitung zum Anbieter
-
Remescar Schlupflider Augencreme 8 mlRemescar Schlupflider Remescar Schlupflider ist eine Augencreme zur schnellen und einfachen Straffung erschlaffter Augenlider. Die konzentrierte und wirksame Formel mit natürlichem Tensor bietet sichtbare Ergebnisse nach nur 3 Minuten und ist auch...39,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer macht Lidstraffung?
Die Lidstraffung wird in der Regel von plastischen Chirurgen durchgeführt, die auf ästhetische Eingriffe im Gesicht spezialisiert sind. Diese Chirurgen haben eine spezielle Ausbildung und Erfahrung in der Durchführung von Lidstraffungen. Es ist wichtig, einen qualifizierten und erfahrenen Chirurgen zu wählen, um sicherzustellen, dass der Eingriff erfolgreich und sicher durchgeführt wird. Vor der Operation sollte ein ausführliches Beratungsgespräch mit dem Chirurgen stattfinden, um die individuellen Bedürfnisse und Erwartungen des Patienten zu besprechen. Es ist ratsam, sich vorab über die Qualifikationen und Erfahrungen des Chirurgen zu informieren, um sicherzustellen, dass man in guten Händen ist. **
-
Ist eine Augenlidstraffung schmerzhaft?
Eine Augenlidstraffung kann während und nach dem Eingriff gewisse Schmerzen verursachen, die jedoch in der Regel gut kontrollierbar sind. Die meisten Patienten berichten von leichten bis mäßigen Beschwerden, die mit Schmerzmitteln behandelt werden können. Der Grad der Schmerzen hängt auch von individuellen Faktoren wie Schmerzempfindlichkeit und Heilungsprozess ab. Es ist wichtig, sich vor dem Eingriff mit dem behandelnden Arzt über mögliche Schmerzmanagement-Optionen zu beraten. **
-
"Wie lange dauert die Genesung nach einem Lidlifting?" "Welche Risiken und Komplikationen können bei einem Lidlifting auftreten?"
Die Genesung nach einem Lidlifting dauert in der Regel etwa 1-2 Wochen. Zu den Risiken und Komplikationen zählen Infektionen, Blutergüsse und vorübergehende Sehstörungen. Es besteht auch das Risiko von asymmetrischen Ergebnissen oder Narbenbildung. **
-
Wann Schlupflider operieren?
Schlupflider können operiert werden, wenn sie das Sichtfeld beeinträchtigen oder zu funktionellen Problemen wie trockenen Augen führen. Die Operation wird in der Regel durchgeführt, wenn konservative Behandlungsmethoden keine ausreichende Verbesserung bringen. Es ist wichtig, dass der Eingriff von einem erfahrenen Augenarzt durchgeführt wird, um mögliche Komplikationen zu minimieren. Vor der Operation sollten alle Risiken und möglichen Ergebnisse mit dem Arzt besprochen werden. In einigen Fällen kann die Operation auch aus ästhetischen Gründen durchgeführt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.